Indhold
Safe Attachments til SharePoint, OneDrive og Teams: fra ATP i 2016 til i dag
Skadelige filer i SharePoint, OneDrive og Teams. Den indbyggede virusscanning, Safe Attachments, en blokeret fil, DisallowInfectedFileDownload og licensen.
På Ignite i september 2016 annoncerede Microsoft, at Advanced Threat Protection, der dengang beskyttede e-mail, ville blive udvidet til SharePoint Online, Word, Excel, PowerPoint og OneDrive for Business, med en preview i begyndelsen af 2017 (Office-bloggen, 26. september 2016, genudgivet). Den 25. september 2017 meldte Microsoft, at SharePoint Online, OneDrive for Business og Teams var beskyttet af ATP (Tech Community, 25. september 2017), og funktionen blev generelt tilgængelig 5. december 2017 (Tech Community, 5. december 2017). I dag hedder den Safe Attachments for SharePoint, OneDrive, and Microsoft Teams og er en del af Microsoft Defender for Office 365 (Learn). Safe Attachments bygger oven på en indbygget virusscanning, som følger med alle abonnementer, der indeholder tjenesterne (Learn, Built-in virus protection).
Status 17. oktober 2026: Safe Attachments for SharePoint, OneDrive og Teams er ifølge Learn slået til som standard i organisationer med Defender for Office 365 (Learn), mens cmdlet-referencen for Set-AtpPolicyForO365 angiver $false som standard for parameteren -EnableATPForSPOTeamsODB (Learn, Set-AtpPolicyForO365). Tilstanden kan aflæses med Get-AtpPolicyForO365 | Format-List EnableATPForSPOTeamsODB (Learn, Turn on Safe Attachments for SharePoint, OneDrive, and Microsoft Teams).
Den indbyggede virusscanning#
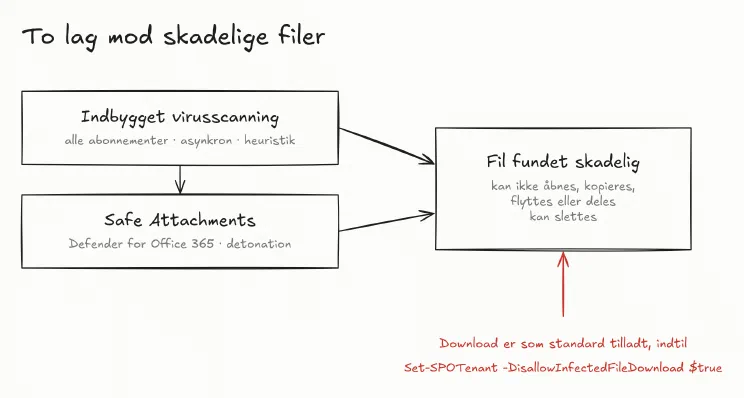
Microsoft 365 bruger én fælles virusmotor til filer, der uploades til SharePoint, OneDrive og Teams. Den er med i alle abonnementer, der indeholder tjenesterne. Scanningen sker asynkront, en tid efter uploaden, og ikke alle filer scannes: heuristik afgør hvilke. Forsøger en bruger at hente en fil i en browser eller i Teams, som endnu ikke er scannet, udløses en scanning, før hentningen tillades. Finder motoren en virus, sættes en egenskab på filen. Microsoft skriver selv, at den indbyggede beskyttelse hjælper med at indeholde virus og ikke er tænkt som organisationens eneste forsvar mod malware (Learn, Built-in virus protection).
Som standard kan brugerne hente en inficeret fil. De får en advarsel i browseren og kan vælge at fortsætte og forsøge at rense filen med virusprogrammet på enheden. Med OneDrive-synkroniseringen kan en fil nå ned på maskinen, før den er markeret, og efter markeringen kan brugeren ikke åbne den lokale kopi (Learn).
Safe Attachments oven på#
Safe Attachments tager filerne, efter at virusmotoren har scannet dem, og åbner dem i et virtuelt miljø for at se, hvad der sker. Det kaldes detonation. Adgangskodebeskyttede filer kontrolleres mod en liste over kendte adgangskoder og mønstre. Funktionen finder og blokerer også eksisterende filer i team sites og dokumentbiblioteker, der er identificeret som skadelige. Defender for Office 365 scanner ikke hver eneste fil. Filerne scannes asynkront med deling, gæsteaktivitet og trusselssignaler som grundlag (Learn).
Er en fil fundet skadelig, bliver den låst. Den står stadig i biblioteket, men brugerne kan ikke åbne, kopiere, flytte eller dele den. De kan slette den. Valgmuligheden til at dele er dog stadig tilgængelig under Manage access (Learn, Turn on Safe Attachments for SharePoint, OneDrive, and Microsoft Teams). Blokeringsmærket vises kun i den moderne oplevelse. Filen ligger også i karantæne, hvor kun administratorer kan se den, og den vises i rapporterne for Defender for Office 365 og i Explorer (Learn). I karantænen kan administratorer blandt andet se, frigive, hente eller slette filen. I SharePoint og OneDrive fjernes filen fra karantænen efter 30 dage, men den forbliver blokeret i biblioteket (Learn, Manage quarantined messages and files as an admin).
Administratorens opgaver#
Learn beskriver tre trin (Learn, Turn on Safe Attachments for SharePoint, OneDrive, and Microsoft Teams):
- Slå funktionen til, hvis den ikke er det. Det sker i Microsoft Defender-portalen under Safe Attachments og Global settings, eller med
Set-AtpPolicyForO365 -EnableATPForSPOTeamsODB $truei Exchange Online PowerShell. - Forbyd download af skadelige filer. Som standard kan brugerne hente dem. Med
Set-SPOTenant -DisallowInfectedFileDownload $truei SharePoint Online PowerShell blokeres det for både brugere og administratorer. Brugerne kan stadig slette filerne. - Opret en alert policy for detekterede filer, med aktiviteten Detected malware in file (
FileMalwareDetected), som kan sende en mail til de valgte administratorer.
Ændringerne kan tage op til 30 minutter om at slå igennem.
Administratorer med rollen som SharePoint-administrator eller Global Administrator kan trods DisallowInfectedFileDownload hente indholdet af en markeret fil til analyse med Get-SPOMalwareFileContent uden at have adgang til sitet, og Get-SPOMalwareFile viser, hvilken type malware der er fundet, og infektionens status (Learn).
Licensen#
Learn skriver, at Defender for Office 365 Plan 1 følger med Microsoft 365 Business Premium, og at Plan 2 følger med enterprise-abonnementer som Microsoft 365 E5, A5 og GCC G5. Fra 1. juli 2026 er Plan 1 også med i Office 365 E3 og Microsoft 365 E3 (Learn, servicebeskrivelse). Defender for Office 365 kan også tilkøbes til mange Microsoft 365-abonnementer. Safe Attachments, herunder for SharePoint, OneDrive og Teams, står blandt Plan 1’s funktioner (Learn, Defender for Office 365). I 2017 var det anderledes: funktionen var inkluderet i Office 365 Enterprise E5 og Education A5 og kunne tilkøbes til andre planer (Tech Community, 5. december 2017).
Office 365 Advanced Threat Protection skiftede navn til Microsoft Defender for Office 365 den 22. september 2020, på Ignite (Tech Community, 22. september 2020).
Tidslinjen#
- Meddelelse
ATP udvides til SharePoint Online og OneDrive for Business, preview ventet i begyndelsen af 2017
Kilde: Office-bloggen, genudgivet
- Meddelelse
ATP for SharePoint, OneDrive og Teams meldes beskyttet, med Threat Intelligence
- Udrulning
Generelt tilgængelig,
DisallowInfectedFileDownload(Roadmap 25011) - Meddelelse
Office 365 ATP skifter navn til Microsoft Defender for Office 365
Kilde: Tech Community, Microsoft Defender for Office 365-bloggen
- Meddelelse
Anti-malware-scanning ved download og cmdlets til at trække inficerede filer ud meldes generelt tilgængelige
- Udrulning
Defender for Office 365 Plan 1 følger med Office 365 E3 og Microsoft 365 E3
Kilde: Learn, servicebeskrivelse
I månedsnoterne#
Funktionen står første gang i september 2016. Den står igen i september og december 2017 og i oktober 2022, hvor scanning ved download og cmdlets til at trække filer ud blev meldt.
Andre ting, der beskytter indholdet, står i Sensitivity labels på websteder, teams og grupper og SharePoint Advanced Management.